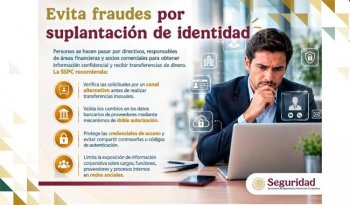
La Secretaría de Seguridad y Protección Ciudadana (SSPC), a través de su Unidad de Inteligencia, Investigación Cibernética y Operaciones Tecnológicas, emitió una serie de recomendaciones para prevenir fraudes cometidos mediante la suplantación de identidad de directivos, ejecutivos, proveedores y socios comerciales de empresas y organizaciones.
En esta modalidad, los ciberdelincuentes utilizan técnicas de ingeniería social para hacerse pasar por personas con cargos directivos, responsables de áreas financieras, proveedores u otras figuras de confianza. El objetivo es engañar al personal para que realice transferencias de dinero, modifique datos bancarios, proporcione información confidencial o facilite el acceso a sistemas y recursos corporativos, según detalló la dependencia.
Entre las tácticas identificadas, la SSPC mencionó solicitudes urgentes de transferencias extraordinarias, exigencias de pago inmediato de facturas, anticipos o servicios, así como peticiones de información sensible o credenciales de acceso. Además, los delincuentes pueden emplear llamadas y videollamadas con voces o imágenes falsas generadas mediante herramientas de inteligencia artificial para suplantar a personas conocidas y aumentar la credibilidad del engaño.
Para prevenir estos fraudes, la Secretaría recomendó verificar las solicitudes por un canal alternativo antes de realizar transferencias inusuales, modificar cuentas bancarias o proporcionar información confidencial. También sugirió recordar que la urgencia no justifica omitir procedimientos y establecer que ninguna solicitud, por prioritaria que sea, exime del cumplimiento de los controles internos.
Asimismo, pidió validar los cambios en los datos bancarios de proveedores directamente con los contactos previamente registrados y mediante mecanismos de doble autorización; comprobar la identidad del remitente revisando cuidadosamente las direcciones de correo electrónico, los dominios, los números telefónicos y los canales de comunicación utilizados; y proteger las credenciales de acceso, evitando compartir contraseñas o códigos de autenticación, incluso si son solicitados por personas que afirman ocupar cargos de autoridad dentro de la organización.
La SSPC también aconsejó limitar la exposición de información corporativa sobre cargos, funciones, proveedores, viajes y procesos internos en redes sociales y sitios web públicos, ya que estos datos pueden utilizarse para diseñar engaños personalizados. Además, recomendó reforzar los controles internos mediante esquemas de doble autorización y separación de funciones para las operaciones financieras de alto riesgo.
Finalmente, la dependencia instó a reportar de inmediato cualquier actividad sospechosa a las áreas de seguridad, tecnología o finanzas de la organización. En caso de haberse realizado una transferencia fraudulenta, sugirió contactar cuanto antes a la institución financiera para solicitar orientación y posibles medidas de contención.
Para obtener más información, la SSPC invitó a la ciudadanía y a las organizaciones a consultar la Ciberguía disponible en https://www.gob.mx/sspc/documentos/ciberguia?idiom=es, donde se ofrecen recomendaciones para prevenir riesgos y fortalecer la seguridad digital.
SSPC alerta por fraudes con suplantación de identidad de directivos y socios comerciales
Recibe las noticias de NTCD en tu correo
Una selección de actualidad, nacional, ciudad, economía, deportes, tecnología y más. Sin costo.
Al registrarte aceptas recibir el boletín. Puedes darte de baja cuando quieras. Consulta nuestro aviso de privacidad.Te podría interesar
Tecnología
SSPC emite recomendaciones para evitar fraudes con apps falsas y maliciosas
La Secretaría de Seguridad y Protección Ciudadana (SSPC), a través de la Unidad de Inteligencia, Investigación Cibernética y…
Tecnología
SSPC emite recomendaciones para proteger a niñas en el entorno digital por el Día de las TIC
En el marco del Día Internacional de las Niñas en las Tecnologías de la Información y la Comunicación (TIC), la Secretaría d…

Nacional
SSPC alerta por fraudes inmobiliarios en redes sociales y plataformas digitales
La Secretaría de Seguridad y Protección Ciudadana (SSPC), a través de la Unidad de Inteligencia, Investigación Cibernética y…
Nacional
SSPC alerta sobre fraudes en compra e intercambio de estampas del Mundial 2026
La Secretaría de Seguridad y Protección Ciudadana (SSPC), a través de la Unidad de Inteligencia, Investigación Cibernética y…
Tecnología
SSPC emite recomendaciones de ciberseguridad para proteger datos personales
La Secretaría de Seguridad y Protección Ciudadana (SSPC), a través de la Unidad de Inteligencia, Investigación Cibernética y…
Tecnología
Policía Cibernética alerta por fraudes en internet al comprar celulares, ropa y otros productos
La Policía Cibernética de la Ciudad de México (CDMX) alertó sobre una modalidad de fraude que consiste en la comercializació…