Palo Alto Networks dio a conocer Cortex XDR One, una plataforma que integra detección y respuesta extendida con seguridad especializada para agentes de inteligencia artificial, con el objetivo de observar las herramientas y los agentes activos en los dispositivos de una organización y aplicar controles sobre sus acciones y sobre los procesos del sistema operativo. La presentación responde a la adopción de agentes de IA capaces de consultar bases de datos internas, interactuar con código de producción, atender solicitudes de clientes o acceder a registros financieros con los permisos de una persona.
La empresa advierte que, si estos agentes son manipulados, pueden realizar acciones inesperadas o maliciosas dentro de los sistemas de la organización. El desafío señalado es que muchos no llegan como una aplicación corporativa claramente identificada, sino mediante herramientas de vibe coding para desarrollar software con instrucciones en lenguaje natural, extensiones de navegador, servidores MCP que conectan modelos de IA con datos y herramientas, o aplicaciones personales instaladas sin supervisión del área de tecnología. Así se extiende la llamada shadow AI, herramientas de inteligencia artificial que operan dentro de la organización sin plena visibilidad sobre ellas.
Para las organizaciones mexicanas que avanzan en la adopción de inteligencia artificial, este escenario plantea un riesgo difícil de observar, de acuerdo con la compañía. Un agente puede conservar acceso a información y sistemas críticos sin que las herramientas convencionales de seguridad reconozcan qué instrucciones recibió, qué recursos consultó o qué acciones ejecutó. Los contenedores de software y los controles aplicados únicamente a los prompts no bastan para resguardar todos sus posibles comportamientos, según la empresa.
Cortex XDR One permite detectar estos componentes cuando aparecen en un dispositivo y establecer qué paquetes, extensiones y agentes pueden instalarse o utilizarse. También incorpora controles durante la ejecución de los agentes y supervisa los procesos del sistema operativo para identificar y detener comportamientos maliciosos. Todo se gestiona desde una sola interfaz y mediante un único sensor.
La empresa sostiene que este enfoque responde a un cambio en la definición del endpoint, término que describe dispositivos como ordenadores y estaciones de trabajo conectados a una red empresarial. Estos equipos ya no ejecutan únicamente aplicaciones tradicionales, pues ahora también alojan asistentes de programación, copilotos, servidores MCP y agentes personales capaces de conectarse con información y herramientas de la empresa. La llegada de estos agentes plantea una nueva prioridad para CIO, CISO y responsables de tecnología en México, quienes necesitan mantener visibilidad y control sobre herramientas que pueden aumentar la productividad, pero que también crean una superficie de ataque difícil de observar mediante los mecanismos convencionales, de acuerdo con Palo Alto Networks.
Palo Alto Networks presenta Cortex XDR One para vigilar agentes de IA en dispositivos empresariales
Recibe las noticias de NTCD en tu correo
Una selección de actualidad, nacional, ciudad, economía, deportes, tecnología y más. Sin costo.
Al registrarte aceptas recibir el boletín. Puedes darte de baja cuando quieras. Consulta nuestro aviso de privacidad.Te podría interesar
Tecnología
Cozcyt y Alemania capacitan a 30 zacatecanos en desarrollo de agentes de inteligencia artificial
El Consejo Zacatecano de Ciencia, Tecnología e Innovación (Cozcyt) inició la capacitación "Desarrollo de Agentes de Intelige…
Tecnología
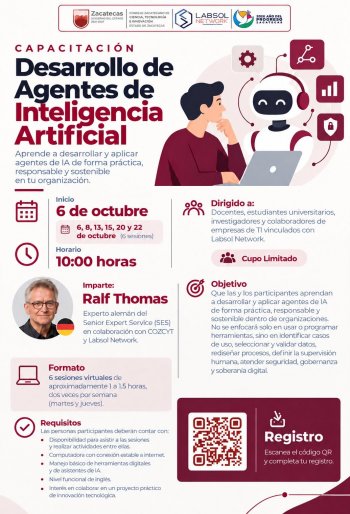
Cozcyt y Labsol convocan a capacitación en agentes de IA con experto alemán
El Consejo Zacatecano de Ciencia, Tecnología e Innovación (Cozcyt) y el Laboratorio de Software Libre (Labsol Network) convo…
Tecnología
429 agentes de investigación e inteligencia se gradúan en Palacio Nacional; Sheinbaum encabeza ceremonia
En Palacio Nacional se realizó la ceremonia de graduación de la primera generación de Agentes de Investigación e Inteligenci…
Tecnología
Capacitan a agentes viales de Chihuahua con taller inclusivo “Ponte en mis Zapatos”
Personal de la Secretaría de Desarrollo Humano y Bien Común (SDHyBC) impartió el taller de sensibilización “Ponte en mis Zap…
Tecnología
DIF Guanajuato impulsa educación digital para familias ante acceso temprano a dispositivos
El Sistema DIF del Estado de Guanajuato organizó la conferencia 'Educación digital, hacia un uso seguro, responsable, ético,…
Tecnología
Modo oscuro: beneficios, riesgos y por qué abusar de esta función puede cansar más la vista
El modo oscuro se ha convertido en una de las funciones más populares en dispositivos móviles. Su apariencia elegante, la se…