La Secretaría de Seguridad y Protección Ciudadana (SSPC), a través de la Unidad de Inteligencia, Investigación Cibernética y Operaciones Tecnológicas, emitió una serie de recomendaciones para reducir el riesgo de ciberdelitos y fortalecer la protección de las cuentas de correo electrónico institucional. La medida se enmarca en el Mes de la Ciberseguridad y busca resguardar la información sensible que circula en los entornos digitales.
De acuerdo con la dependencia, el correo institucional es una herramienta para la comunicación, la coordinación de actividades y el cumplimiento de funciones organizacionales, por lo que a través de este circulan datos personales, documentos de trabajo y contenido confidencial. La divulgación, alteración o uso indebido de esa información puede afectar tanto a la organización como a las personas relacionadas con ella. La SSPC advirtió que una cuenta comprometida puede facilitar el robo de credenciales, la suplantación de identidad, el fraude y el acceso no autorizado a sistemas.
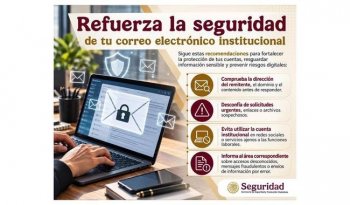
Entre las recomendaciones, la secretaría pidió verificar la información antes de responder y revisar detenidamente la dirección del remitente, el dominio y el contenido del mensaje. También sugirió desconfiar de solicitudes inesperadas o urgentes y comprobar su autenticidad a través de un canal institucional confiable antes de proceder. Asimismo, recomendó evaluar el riesgo antes de abrir enlaces o archivos adjuntos, evitar interactuar con aquellos sospechosos incluso si parecen provenir de contactos conocidos y reportar de inmediato cualquier anomalía.
En cuanto a la protección de contraseñas, la SSPC aconsejó usar contraseñas robustas y diferentes para cada cuenta, no compartirlas por ningún medio y activar la autenticación multifactor siempre que la plataforma lo permita. Para el envío de mensajes, pidió revisar cuidadosamente los destinatarios y archivos adjuntos, compartir únicamente la información necesaria y emplear la copia oculta (CCO) en envíos grupales para evitar exponer direcciones de correo electrónico.
La dependencia también recomendó utilizar la cuenta institucional exclusivamente para fines laborales y evitar registrar la dirección de correo en redes sociales, plataformas de entretenimiento o servicios ajenos a las funciones laborales, con el propósito de reducir su exposición. Finalmente, pidió reportar de inmediato al área de tecnologías de la información o ciberseguridad cualquier incidente relacionado con accesos desconocidos, mensajes fraudulentos o envíos de información por error.
Para mayor información, la SSPC invitó a la ciudadanía a consultar la Ciberguía disponible en https://www.gob.mx/sspc/documentos/ciberguia?idiom=es, donde se ofrecen recomendaciones para prevenir riesgos y fortalecer la seguridad digital.
SSPC emite recomendaciones para proteger correos institucionales de ciberdelitos
Recibe las noticias de NTCD en tu correo
Una selección de actualidad, nacional, ciudad, economía, deportes, tecnología y más. Sin costo.
Al registrarte aceptas recibir el boletín. Puedes darte de baja cuando quieras. Consulta nuestro aviso de privacidad.Te podría interesar
Tecnología
SSPC emite recomendaciones contra el ciberacoso ante el regreso a clases
La Secretaría de Seguridad y Protección Ciudadana (SSPC), a través de su Unidad de Inteligencia, Investigación Cibernética y…
Tecnología
SSPC emite recomendaciones para evitar fraudes con apps falsas y maliciosas
La Secretaría de Seguridad y Protección Ciudadana (SSPC), a través de la Unidad de Inteligencia, Investigación Cibernética y…
Tecnología
SSPC alerta sobre páginas que difaman y da recomendaciones contra violencia digital
La Secretaría de Seguridad y Protección Ciudadana (SSPC), a través de la Unidad de Inteligencia, Investigación Cibernética y…
Tecnología
SSPC alerta por fraudes con ingeniería social: cómo evitar que roben datos y dinero
La Secretaría de Seguridad y Protección Ciudadana (SSPC), a través de su Unidad de Inteligencia, Investigación Cibernética y…
Tecnología
IBM y Ferrari amplían con IA las funciones de su aplicación móvil para aficionados
IBM y Scuderia Ferrari HP presentaron nuevas funcionalidades impulsadas por inteligencia artificial en la aplicación móvil d…

Tecnología
Nasa abre registro para enviar tu nombre a Titán con la misión Dragonfly
La NASA anunció la campaña Viaje a Titán, una iniciativa que invita al público de todo el mundo a enviar sus nombres para qu…